Sekoia Digital Risk - Plateforme DRP
Connaissez votre exposition avant que les attaquants ne l'exploitent
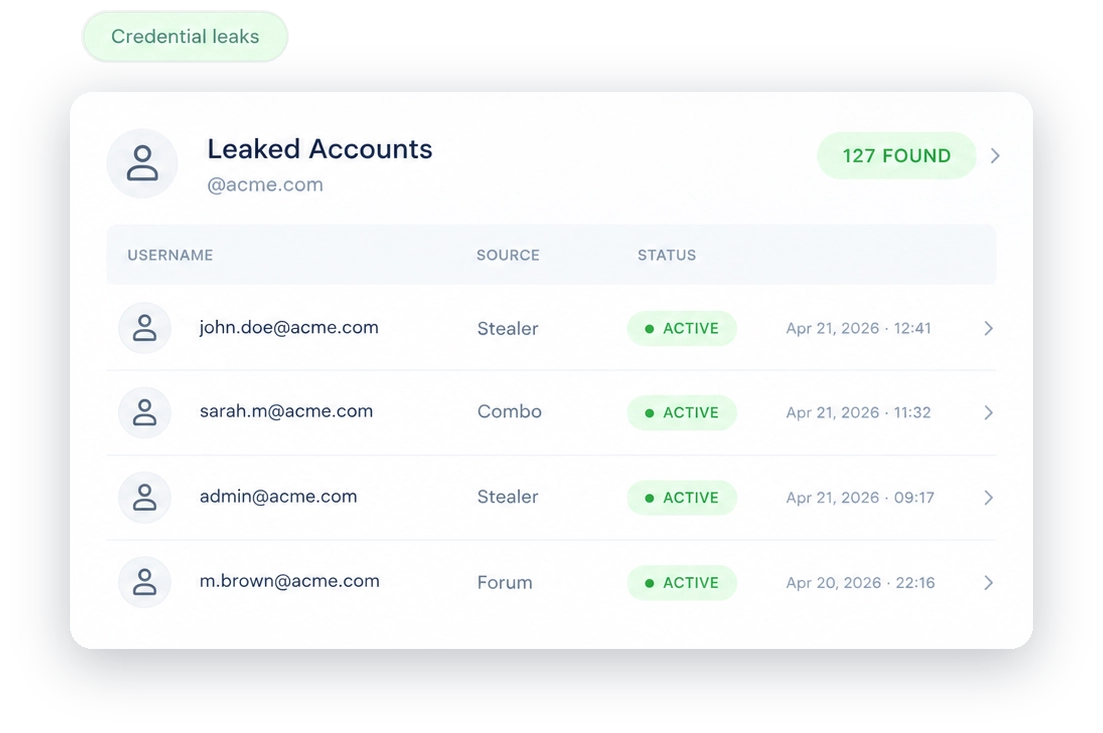
Sekoia Digital Risk surveille le dark web, Telegram et les logs d’infostealers à la recherche de vos identifiants divulgués, de vos sessions actives et des mentions de votre marque. Chaque exposition est ensuite centralisée dans la plateforme Sekoia, aux côtés d’un renseignement stratégique sur les menaces. Sekoia Digital Risk s'appuie sur la technologie de Flare.io.
Demander une démo
Plateforme SOC unifiée
Votre surface d'attaque ne s'arrête pas à votre périmètre
Détectez les expositions dès qu'elles font surface
Les identifiants compromis et les cookies de session sont détectés dès leur apparition dans les stealer logs, les forums, les marketplaces et les canaux cybercriminels.
Interceptez ce qui contourne le MFA
Les cookies de session volés permettent aux attaquants de contourner entièrement l'authentification. Sekoia Digital Risk les identifie tant qu'ils sont encore valides.
Couvrez les équipements non gérés
Les identifiants dérobés sur des ordinateurs personnels et des appareils domestiques vous sont remontés sous forme d'alertes, même si vos outils EDR/EDR d'entreprise ne voient jamais ces équipements.
Natif dans Sekoia
La configuration de la surveillance, les alertes et l'investigation résident toutes au sein de la même plateforme que votre renseignement sur les menaces (CTI).
Demander une démo
« Nous avons choisi la solution Sekoia pour sa forte expertise, sa réactivité et la disponibilité des équipes. Les équipes Sekoia restent disponibles avant, pendant et après l'acte d'achat. Chaque fois que nous posons une question, nous obtenons généralement une réponse dans les 24/48 heures. Lorsque nous faisons des suggestions d'amélioration, elles sont prises en compte dans l'amélioration des données restituées, ce qui est très important pour nous. »
thomas burnouf, Manager Adjoint du SOC, edf
Les responsables de la sécurité choisissent Sekoia pour renforcer leurs défenses et garder une longueur d'avance sur les menaces modernes.
Les partenaires font confiance à Sekoia pour déployer plus rapidement, se développer à l'échelle mondiale et offrir une protection à laquelle leurs équipes font confiance.
À qui s'adresse Sekoia Digital Risk ?
Équipes SOC
Gérez vos alertes d'exposition directement dans la même plateforme que vos activités de détection et de réponse.
Équipes CTI
Renseignement sur les menaces personnalisé et capacités de partage de renseignement pour les agences gouvernementales, les CERTs nationaux et les organisations du secteur public.
Équipes Identité & IAM
Transformez le renseignement sur les menaces en services SOC évolutifs et à forte marge, avec une détection à haute confiance et des investigations plus rapides.
CISOs et Responsables de la sécurité
Intégrez un renseignement de classe mondiale dans vos produits et plateformes de sécurité (via des API) et évoluez instantanément.
Conçu pour les menaces qui émergent hors de votre périmètre
Sekoia Digital Risk étend Sekoia Intelligence au-delà de votre périmètre réseau. Il surveille le dark web, Telegram, les stealer logs et d'autres sources cybercriminelles à la recherche de vos identifiants compromis, sessions actives et mentions de marque, puis les remonte directement dans la plateforme Sekoia.
Bloquez les identifiants volés avant qu'ils ne soient utilisés
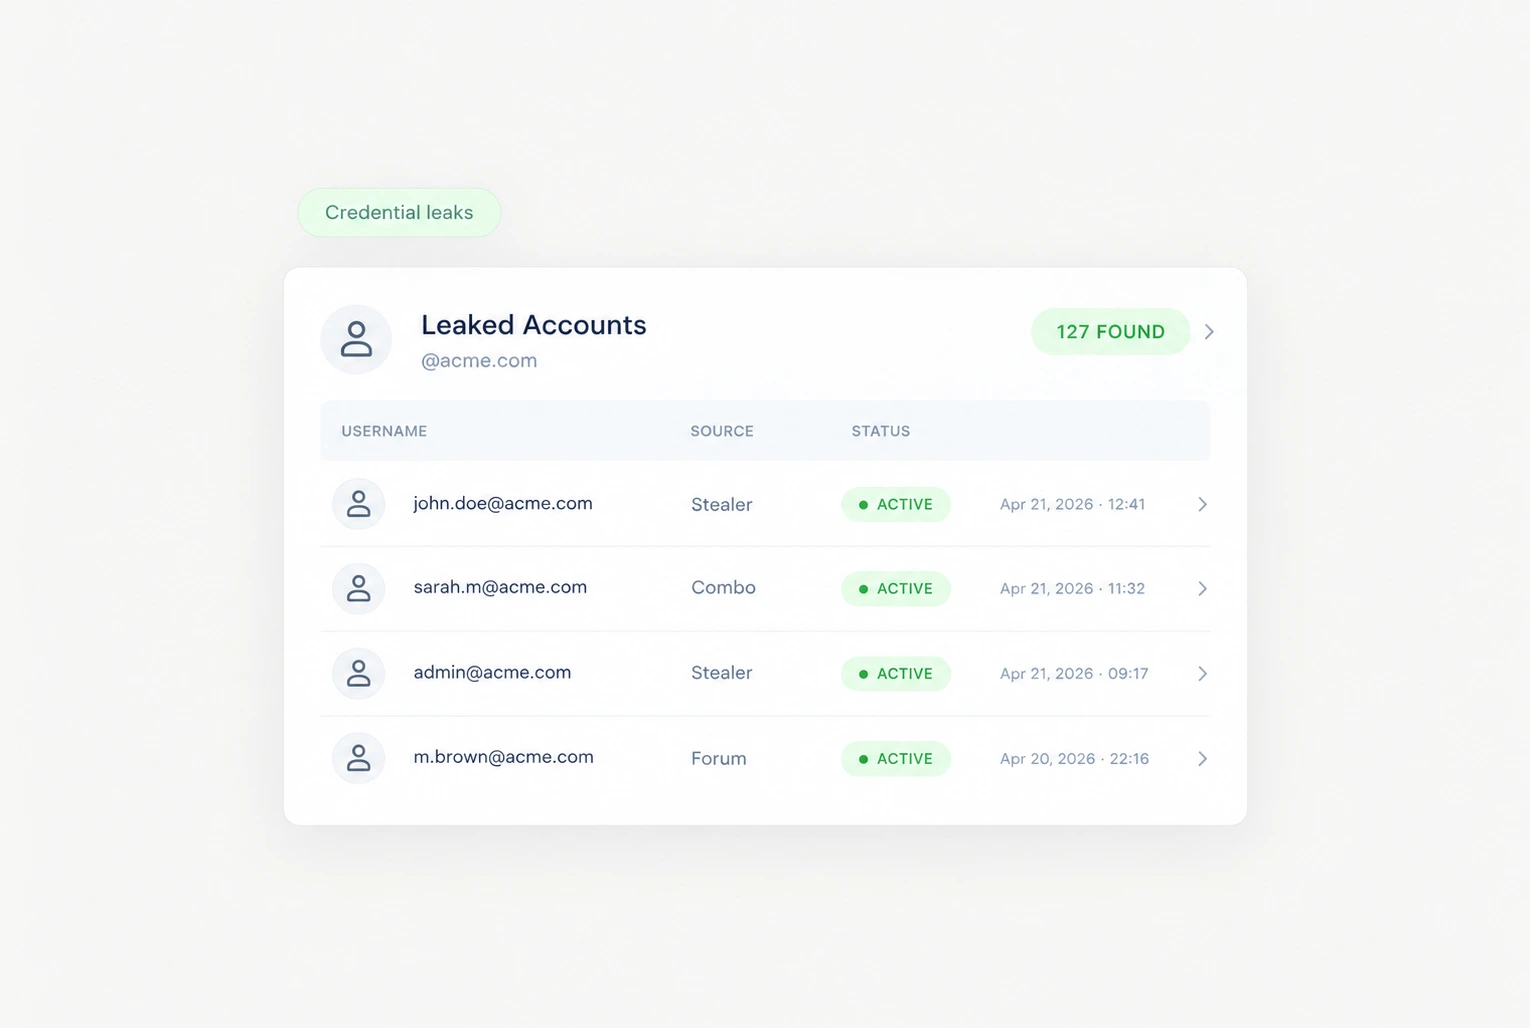
Chaque jour, des infostealers et des kits de phishing fournissent des mots de passe et des cookies de session de collaborateurs à des criminels. Sekoia Digital Risk les détecte dès leur apparition pour que vos équipes puissent réinitialiser les accès et révoquer les sessions en premier. Traitez la cause plutôt que le simple symptôme : associez la solution à Sekoia Defend pour traquer l'équipement infecté à l'origine de chaque fuite.
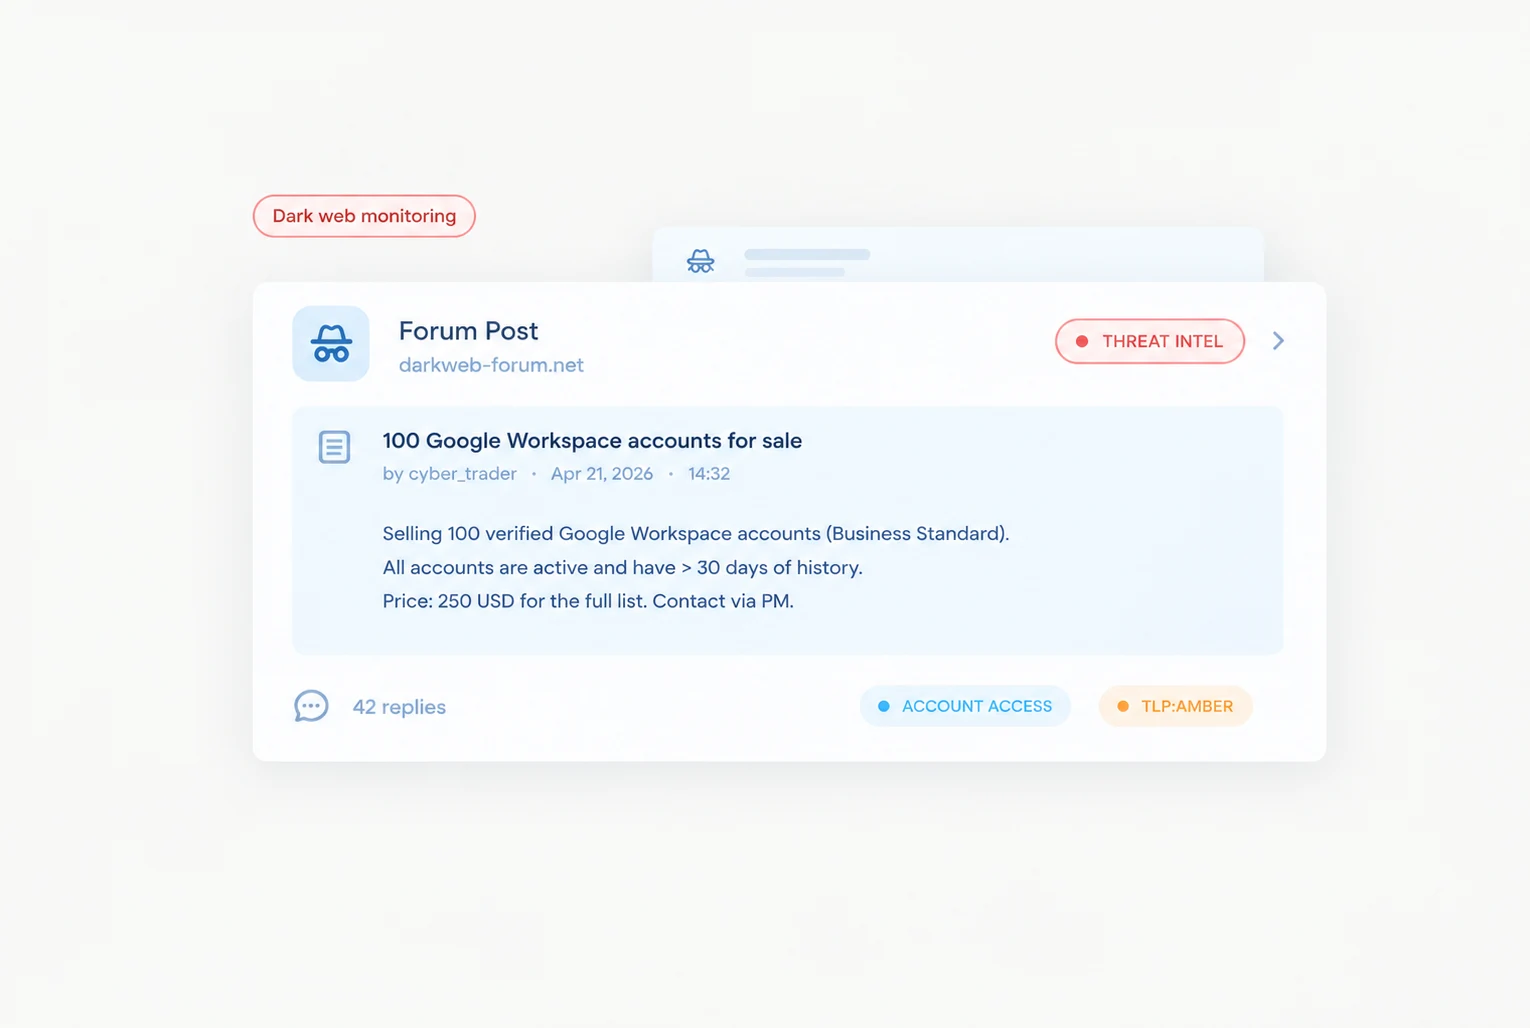
Sachez quand l'on parle de vous
Vos données, accès réseau et marque font l'objet de transactions quotidiennes sur les forums, marketplaces et Telegram. Sekoia Digital Risk surveille ces communautés pour vous et vous alerte uniquement sur ce qui concerne votre organisation. Toute mention n'est pas une menace : Sekoia Intelligence vous révèle qui se cache derrière chaque publication afin que vous puissiez vous concentrer sur les attaquants qui comptent réellement.
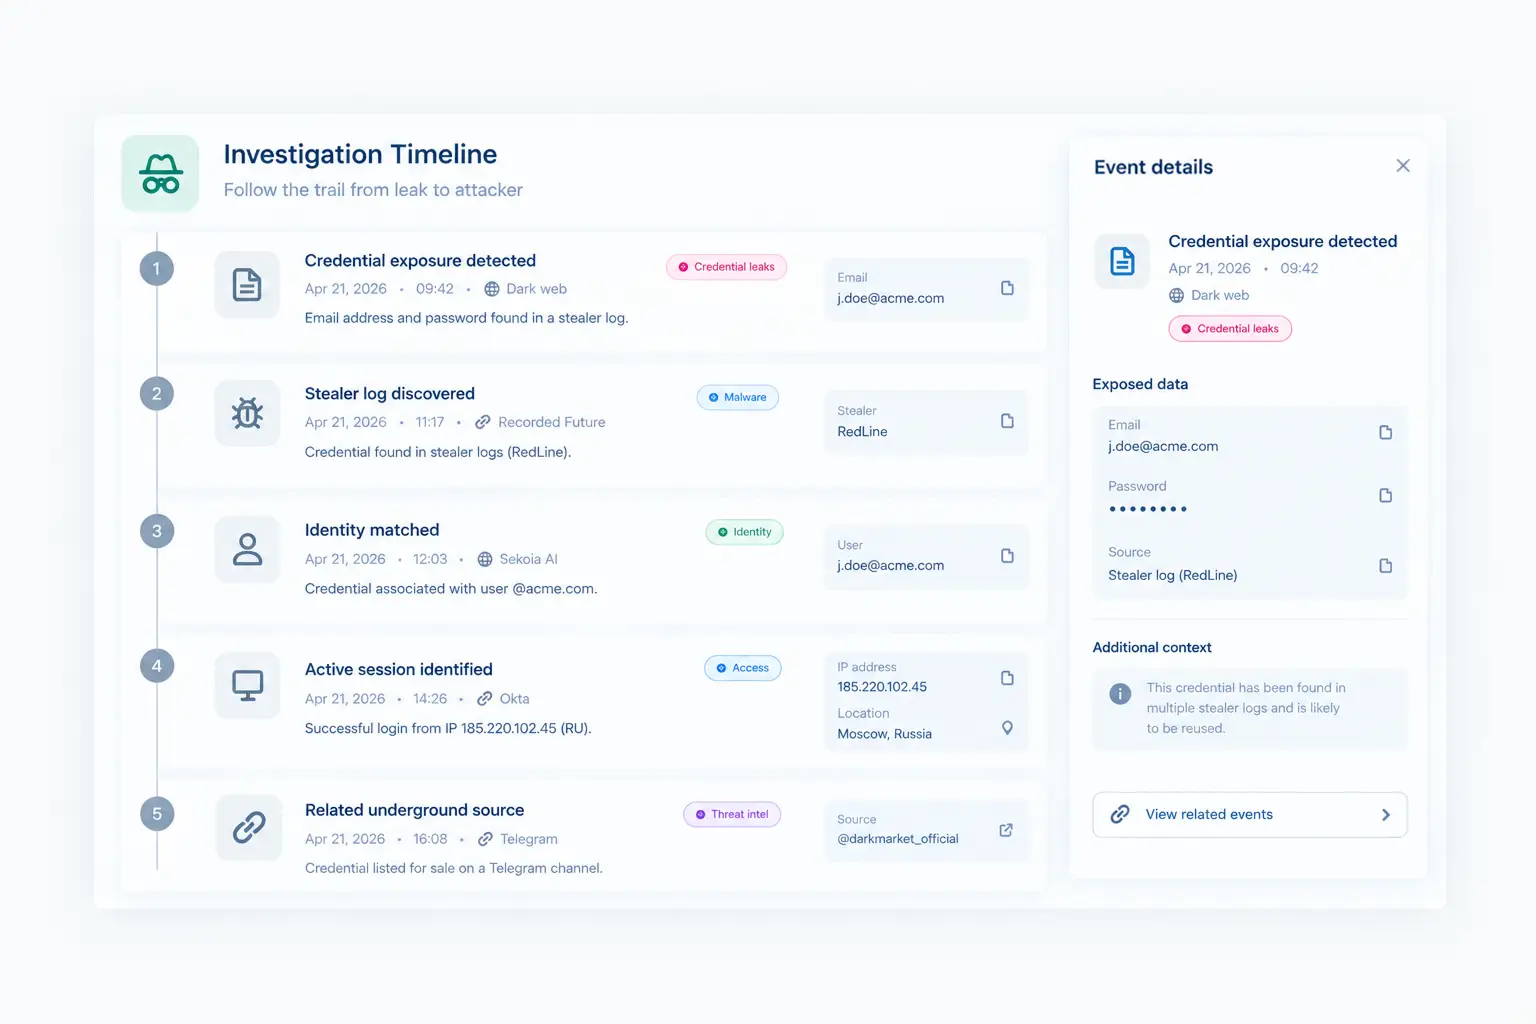
Remontez la piste, de la fuite jusqu'à l'attaquant
Les traces sur le dark web sont dispersées et disparaissent rapidement. Sekoia Digital Risk met à disposition de vos analystes une archive interrogeable des contenus underground, incluant la source et la date pour chaque élément. Allez au-delà du simple dark web : pivotez d'un pseudonyme underground vers les campagnes, les infrastructures et les ensembles d'intrusions associés dans Sekoia Intelligence.
Restez agile grâce à nos intégrations
Le cadre d'intégration de Sekoia permet un échange fluide et bidirectionnel de signaux, d'alertes et de contexte à travers votre pile de sécurité, renforçant la détection, améliorant l'efficacité opérationnelle et garantissant que chaque outil de votre écosystème fonctionne en synergie.




Chiffres clés
L'équipe Threat Detection & Research (TDR)
Les données d'exposition vous révèlent ce qui a fuité. L'équipe Threat Detection & Research de Sekoia vous montre qui s'en est emparé et pourquoi. Leurs recherches sur les familles d'infostealers, les initial access brokers et les acteurs qui achètent des identifiants volés sont directement intégrées dans Sekoia Intelligence. Ainsi, chaque exposition identifiée dans Sekoia Digital Risk bénéficie du contexte cyber nécessaire pour pleinement la comprendre.
« L'interface intuitive de Sekoia et ses capacités d'analyse avancées ont considérablement amélioré notre processus de triage des alertes. Elle offre également une intégration simple et rapide avec notre pile de sécurité existante. »
Les leaders de la sécurité choisissent Sekoia pour renforcer leurs défenses et garder une longueur d'avance sur les menaces modernes.
Les partenaires s'appuient sur Sekoia pour déployer plus rapidement, se développer à l'échelle mondiale et offrir une protection à laquelle leurs équipes font confiance.
Découvrez les témoignages de nos partenaires
Vous avez des questions sur la protection contre les cyber-risques ?
Qu'est-ce que la protection contre les risques cyber ?
La protection contre les risques numériques, aussi appelée Digital Risk Protection, analyse les sources externes à votre réseau, comme les places de marché du dark web, les forums de cybercriminalité, les canaux Telegram et les logs d’infostealers.
Quelle est la différence entre Sekoia Digital Risk et Sekoia Intelligence ?
Sekoia Intelligence couvre le paysage des menaces : acteurs, campagnes, malwares et indicateurs de compromission, pour la détection et la réponse. Sekoia Digital Risk analyse votre exposition numérique, notamment vos identifiants, vos sessions et les éléments liés à votre marque déjà en circulation. Utilisés conjointement, ils révèlent à la fois qui vous cible et ce qu'ils détiennent déjà. Ce sont des données clés, associées à la protection contre les risques numériques.
Pourquoi les cookies de session volés sont-ils importants pour la protection contre les cyber-risques ?
Un cookie de session valide permet à un attaquant de prendre le contrôle d'une session authentifiée sans avoir besoin du mot de passe ni de passer par l'authentification multifacteur (MFA). Les logiciels malveillants de type « infostealer » les collectent à grande échelle et ils sont revendus en quelques heures. Les détecter rapidement est l’un des rares moyens de réduire le risque de compromission de compte et de renforcer la protection contre les risques numériques.