Sekoia Self-Hosted
Vos opérations de sécurité, dans votre périmètre
Déployez Sekoia dans l’infrastructure de votre choix, notamment dans un cloud privé, sur site, dans des environnements restreints ou isolés d’Internet.
Demander une démo
Les opérations de sécurité modernes, chez vous
La plateforme complète, dans votre infrastructure
Répondez aux exigences des administrations, de la défense, des infrastructures critiques et des organisations réglementées qui évoluent sous de fortes contraintes de souveraineté, de connectivité ou d’approvisionnement.
Une plateforme unique pour vos opérations de sécurité
Réunissez la détection, l’investigation, le renseignement sur les menaces, la réponse, l’automatisation et les workflows fondés sur des agents au sein d’une plateforme connectée dédiée aux opérations de sécurité.
Des mises à jour à votre rythme
Utilisez des artefacts signés, des versions structurées, des outils de déploiement, des runbooks opérationnels et des mises à jour de contenu prévisibles pour répondre aux exigences des environnements auto-hébergés.
Self-Hosted, avec toutes les capacités de Sekoia
Self-Hosted est un modèle de déploiement qui donne accès aux capacités complètes de Sekoia. Étendez vos opérations de sécurité modernes aux environnements où le SaaS n’est pas une option. Les capacités et la disponibilité des modules évoluent de manière transparente au fil des versions.
Quand le SaaS n’est pas une option
Vos données restent dans votre périmètre
Les exigences de souveraineté, de classification et de conformité, notamment celles de NIS2 et de DORA, peuvent imposer que les données de sécurité restent sur une infrastructure que vous contrôlez.
Les réseaux restreints limitent la connectivité
Les environnements déconnectés, isolés ou à isolation physique ne peuvent pas compter sur un accès continu aux services de cloud public et aux plateformes externes.
Des outils fragmentés compliquent les opérations
Les outils de sécurité sur site offrent souvent une visibilité incomplète, tandis que les produits déconnectés compliquent la mise en relation de la détection, de l’investigation, du renseignement et de la réponse.
Le travail manuel ralentit le SOC
Le contenu de détection peut devenir obsolète, les investigations restent largement manuelles et les analystes consacrent trop de temps au tri des alertes peu pertinentes au lieu de se concentrer sur les décisions qui comptent.
Décuplez les capacités de votre équipe
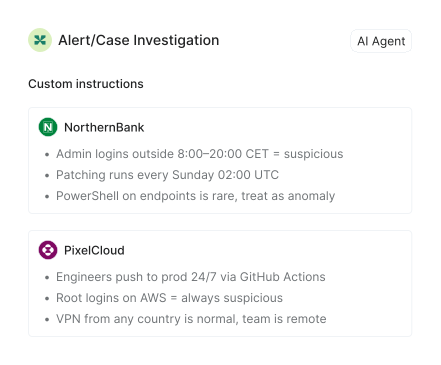
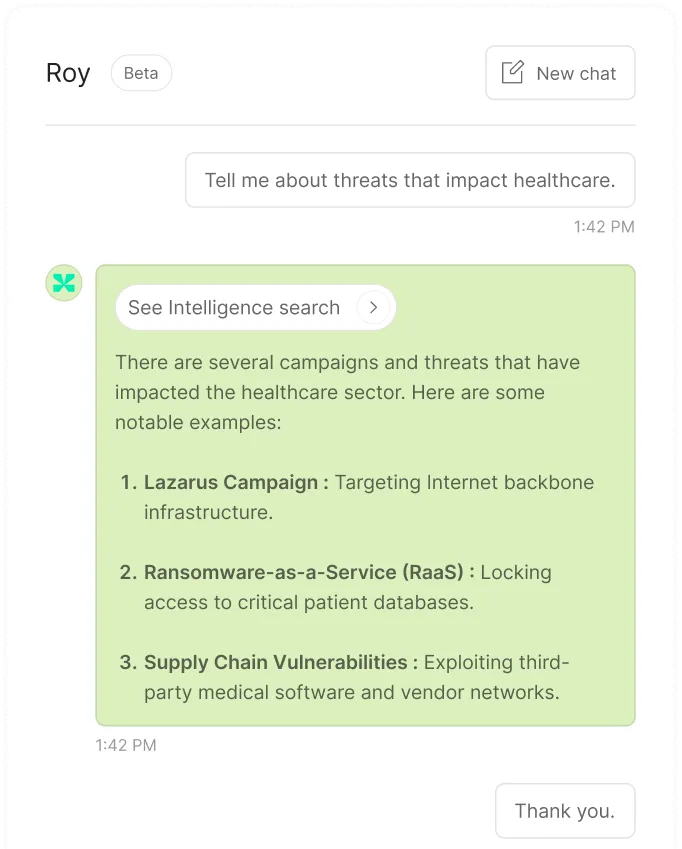
Sekoia Self-Hosted permet aux équipes de sécurité d’opérer un SOC moderne dans les environnements qui exigent un déploiement hors SaaS. L’IA agentique peut corréler les signaux, mettre en relation les éléments de contexte pertinents et assister les tâches d’investigation répétitives. Vos équipes définissent où l’automatisation s’applique, quels éléments doivent être escaladés et quand une validation humaine est nécessaire.
Réduisez les tâches répétitives des analystes
Automatisez les analyses récurrentes et les tâches d’investigation répétitives afin que les analystes consacrent plus de temps aux décisions complexes et aux activités de sécurité à forte valeur.
Accélérez vos investigations
Reliez les événements, les entités, les détections et le renseignement sur les menaces pour contextualiser plus vite les alertes et comprendre ce qui s’est passé avec moins de travail manuel.
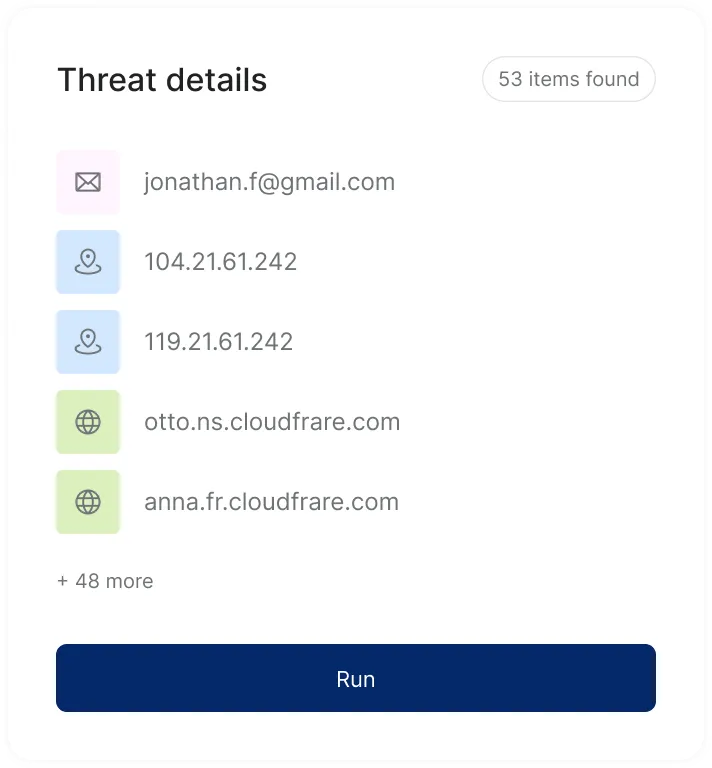
Des réponses plus cohérentes
Structurez vos workflows de réponse avec des actions guidées, de l’automatisation et des étapes de validation humaine clairement définies.
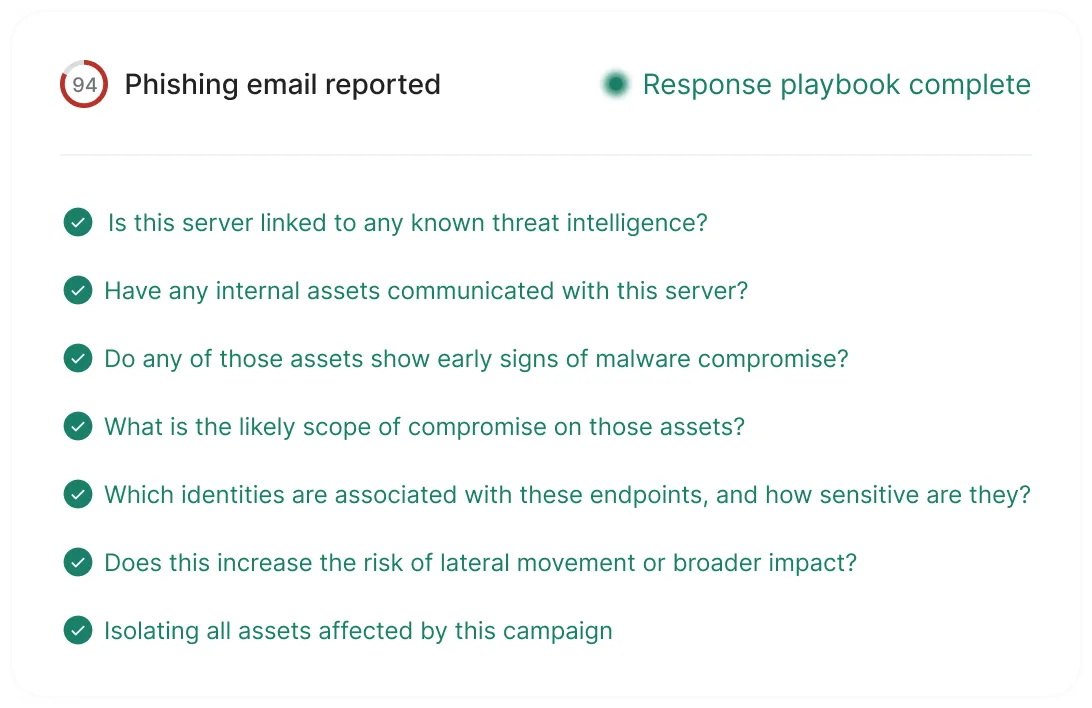
Rendez vos opérations plus prévisibles
Adoptez une approche structurée du déploiement, des mises à niveau, de la supervision, de l’assistance et de la gestion du cycle de vie dans des environnements restreints et sous votre contrôle.
Parler à un expert en déploiement
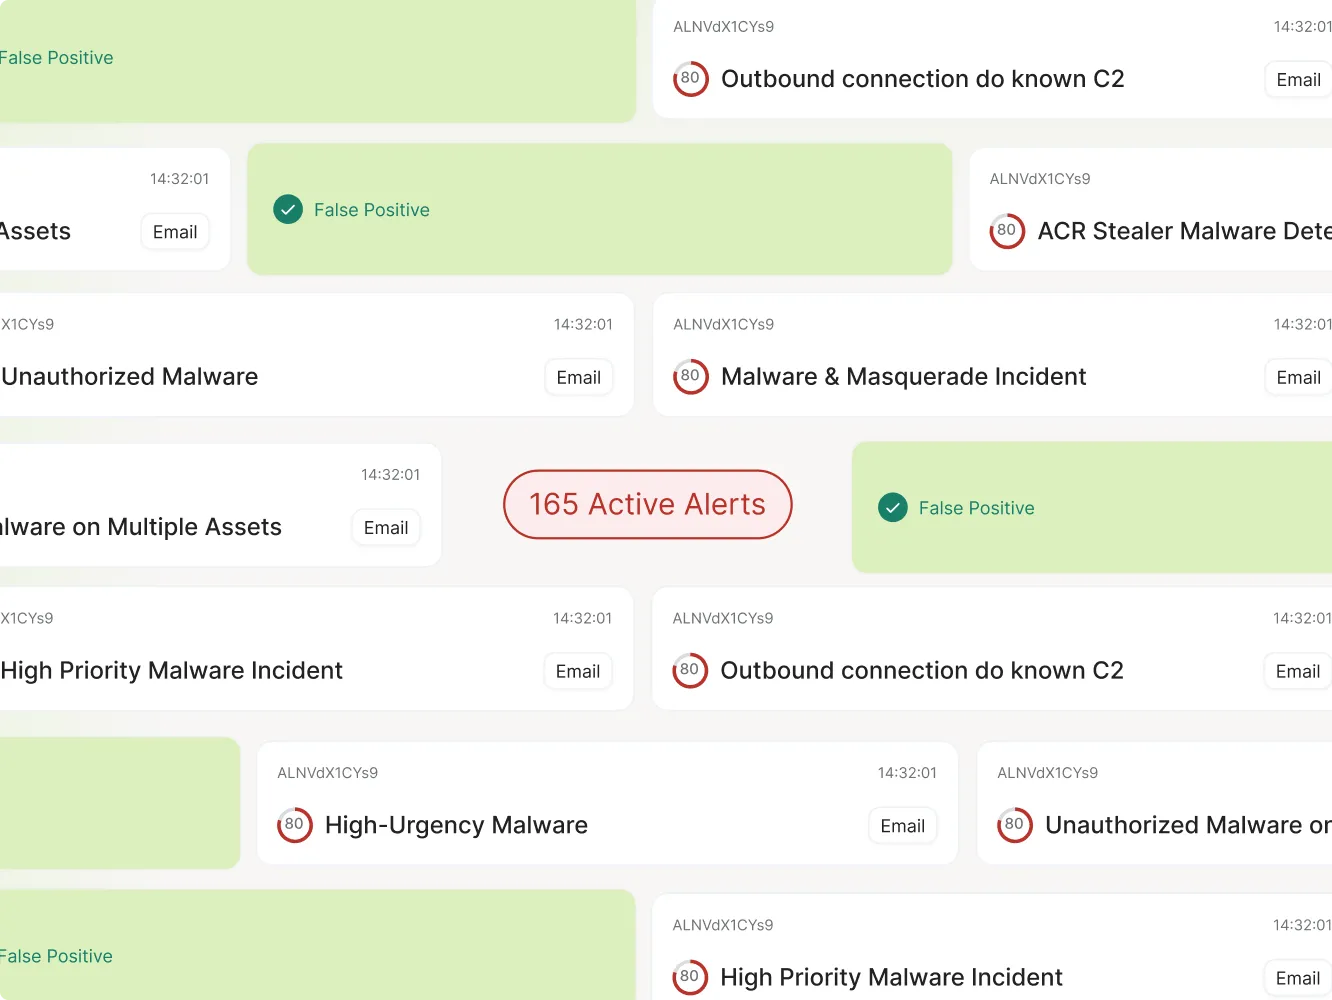
Unifiez vos opérations de sécurité
De la détection à l’investigation et à la réponse, Sekoia relie votre équipe SOC, votre renseignement sur les menaces et vos workflows pour vous permettre d’agir plus vite et avec plus de clarté.
Identifiez les menaces dans votre environnement grâce à une détection enrichie par le renseignement sur les menaces, l'analyse comportementale et le raisonnement agentique.
Workflows agentiques
Renseignement unifié
Modèles de détection adaptatifs
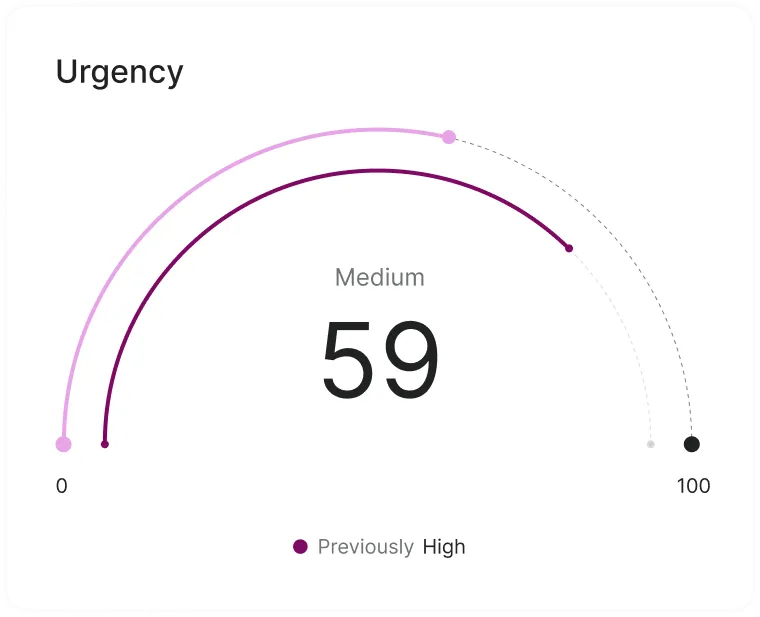
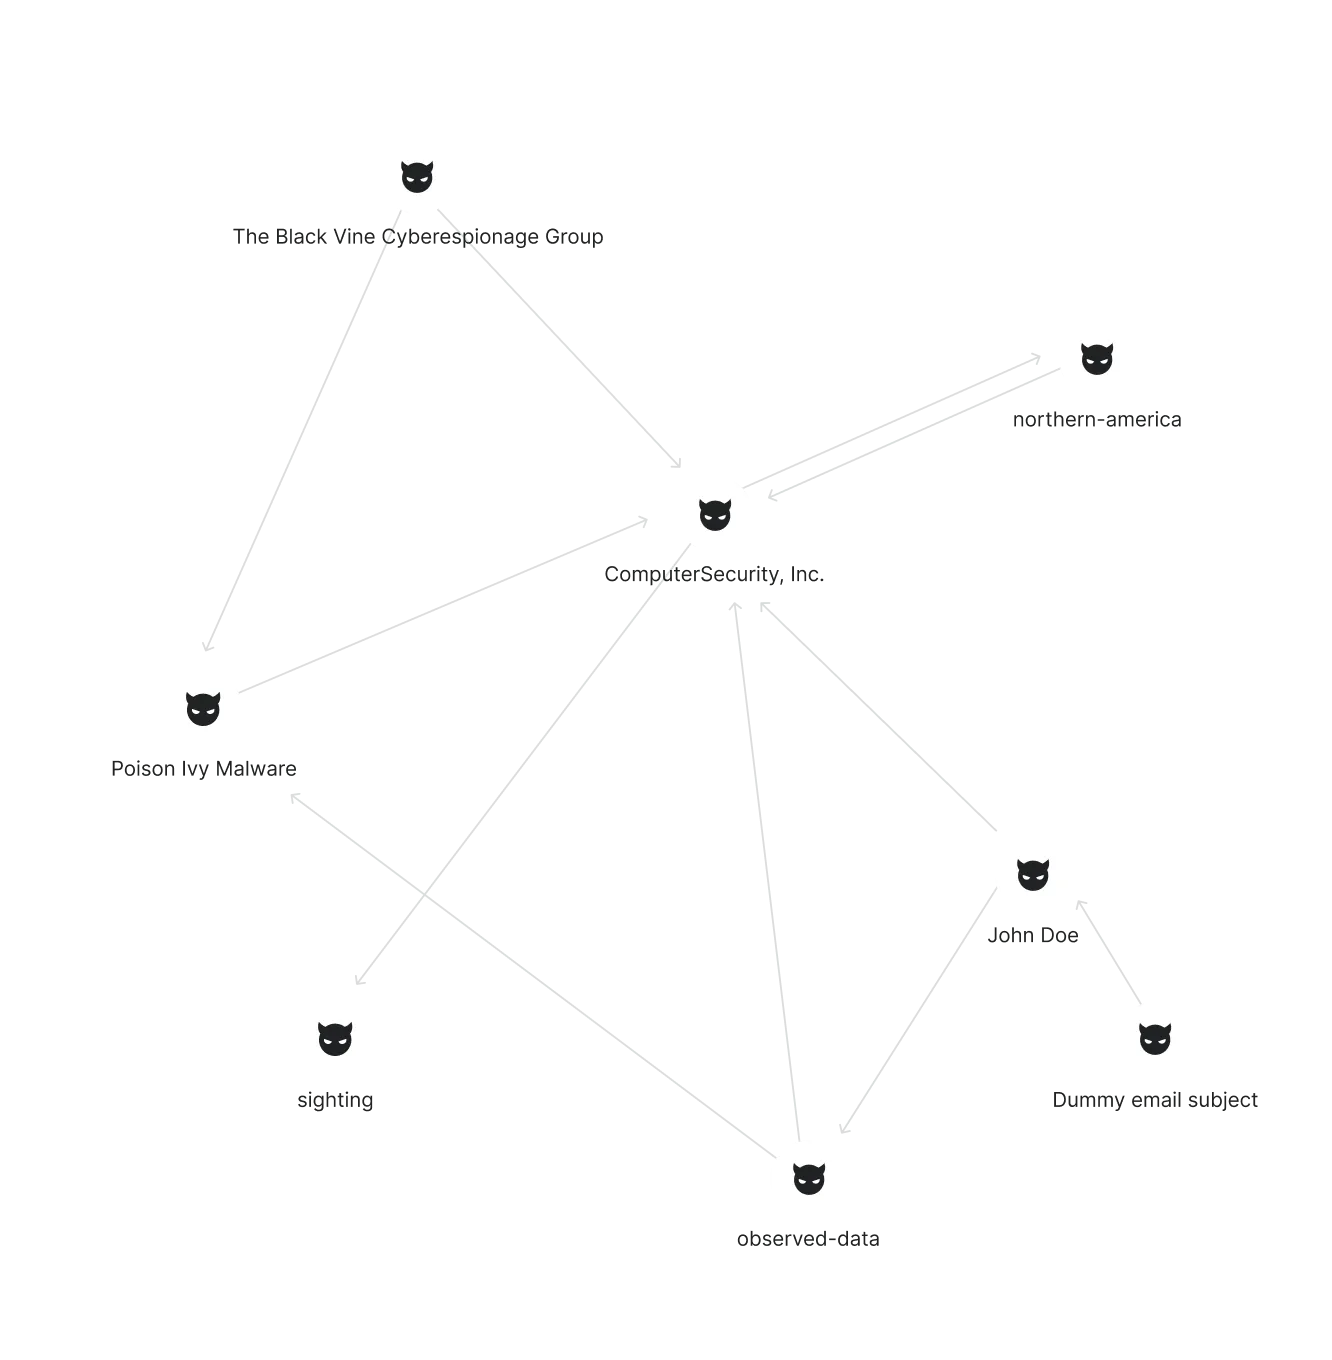
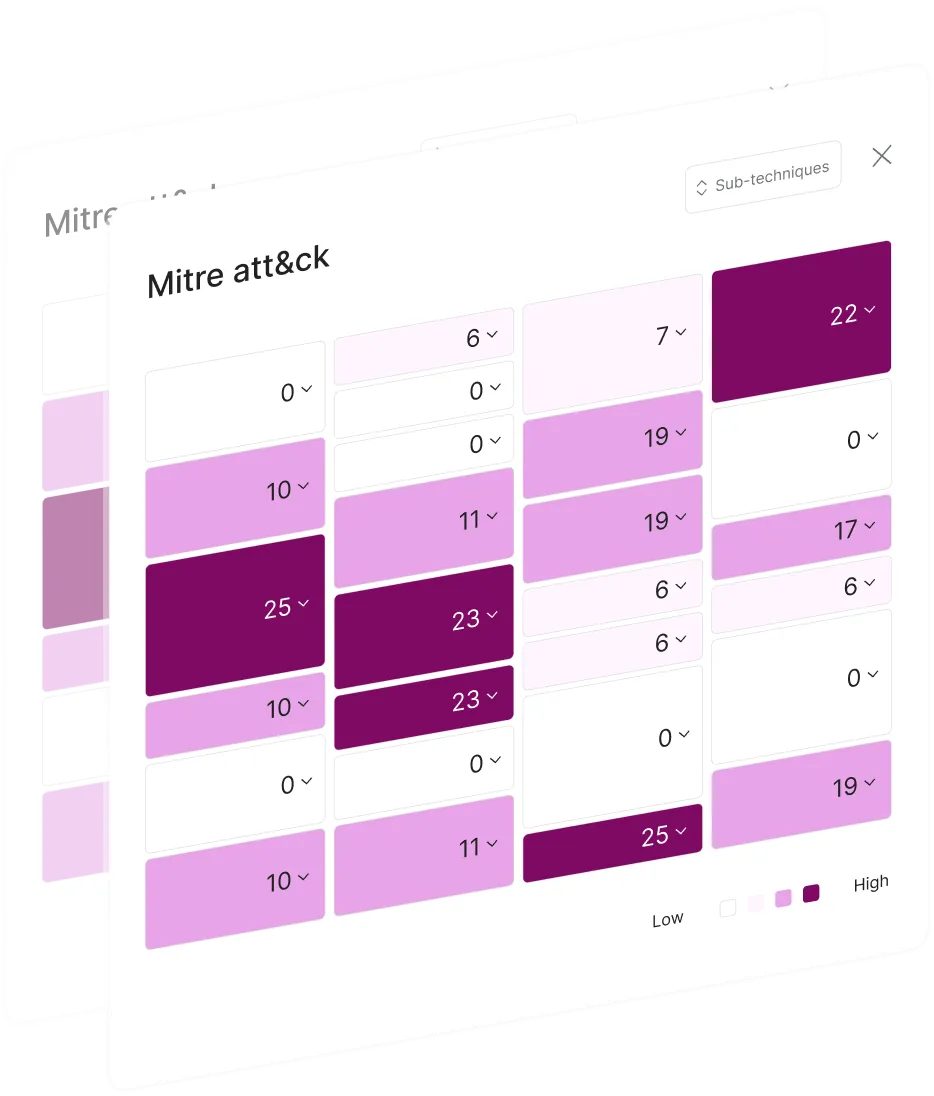

Automatisez les analyses répétitives et connectez les événements, entités, alertes et renseignements pour construire plus rapidement le contexte de vos investigations.
Traque des menaces pilotée par le renseignement
traque entièrement guidée
Suivi continu des adversaires
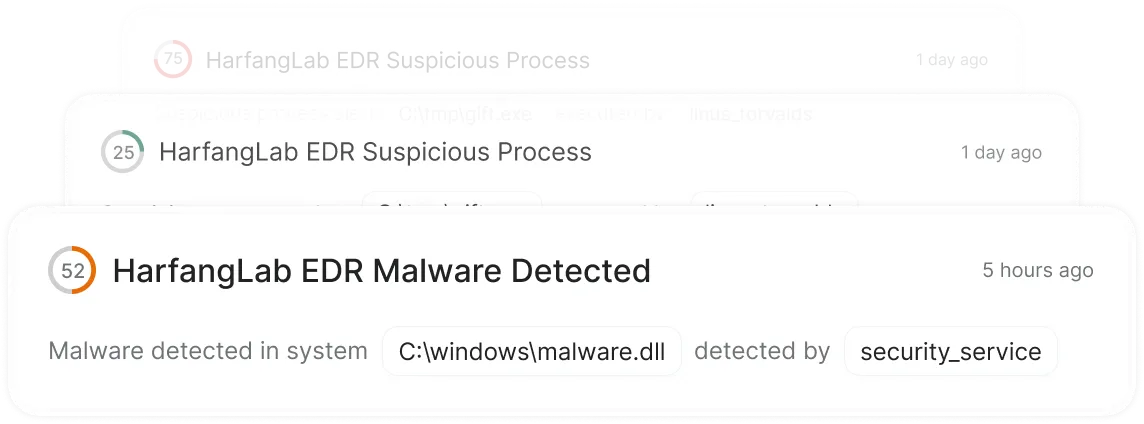
Réunissez la détection, l'investigation et le renseignement sur les menaces dans une vue opérationnelle unique, aidant les analystes à passer du bruit à des décisions éclairées.
Collecte automatisée de preuves
Analyse INTERACTIVE
Transparence totale
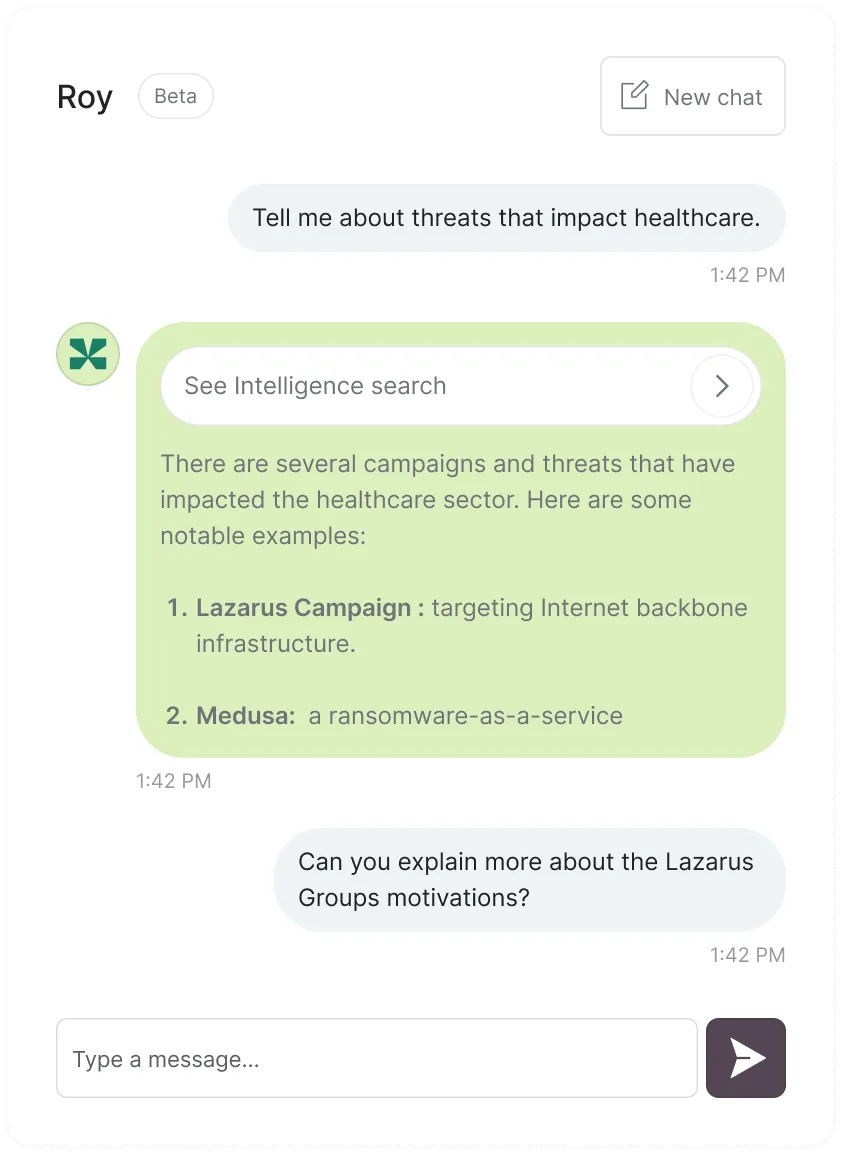
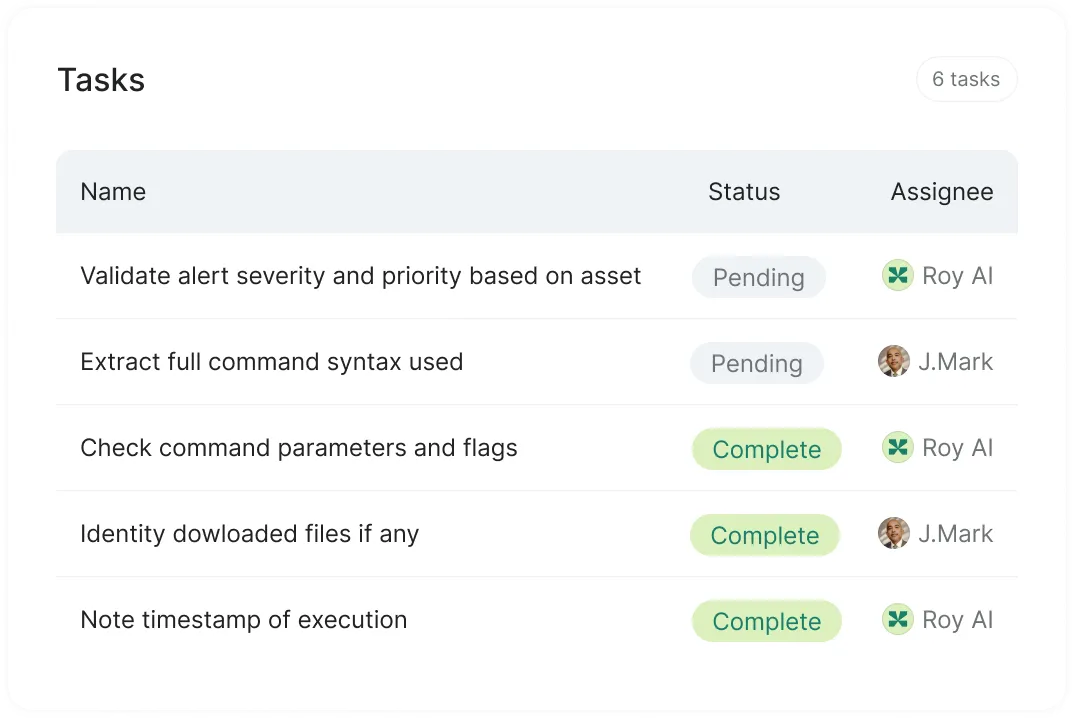
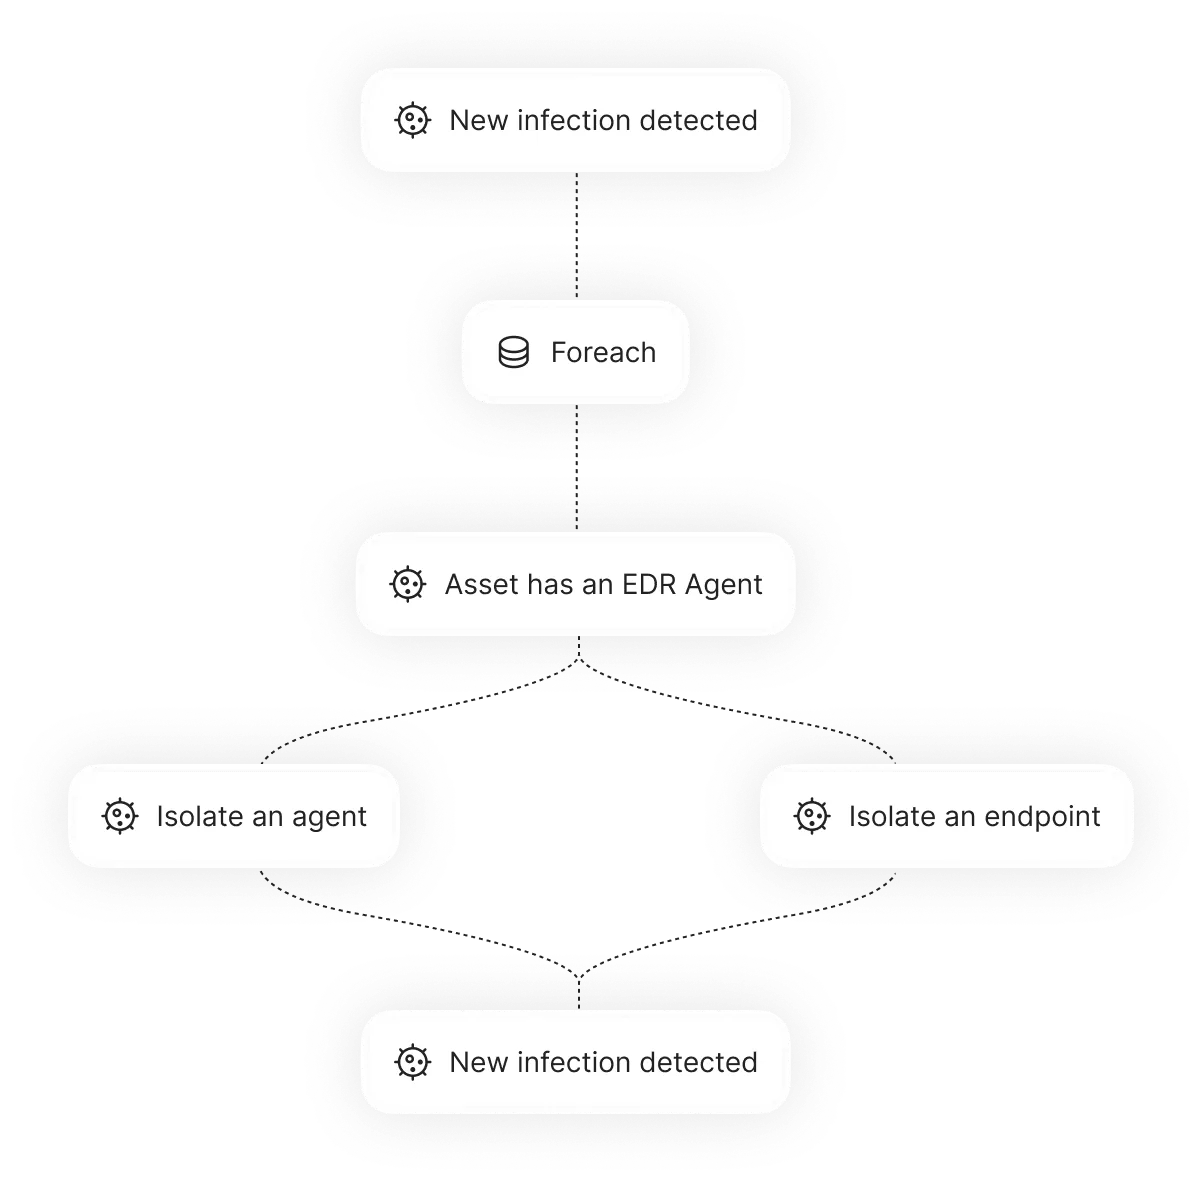
Accélérez le triage grâce à des actions guidées, à l'automatisation des workflows et à des points d'approbation humaine clairement définis.
Playbooks évolutifs
Réponse orchestrée à l'échelle
Confinement autonome
Conçu pour le déploiement hors SaaS
● Réseaux restreints ou déconnectés
● Environnements classifiés ou sensibles
● Contraintes réglementaires et d'approvisionnement
● Infrastructure sous contrôle client
● Exploitation locale par des équipes internes ou un MSSP de confiance
Gardez la maîtrise de vos données et de votre infrastructure tout en fournissant à vos analystes les capacités de renseignement, d'automatisation et d'agents autonomes dont ils ont besoin pour travailler plus rapidement et réagir avec assurance.
Demander une démo